Фишинг всему голова: от письма до дампа учетных данных
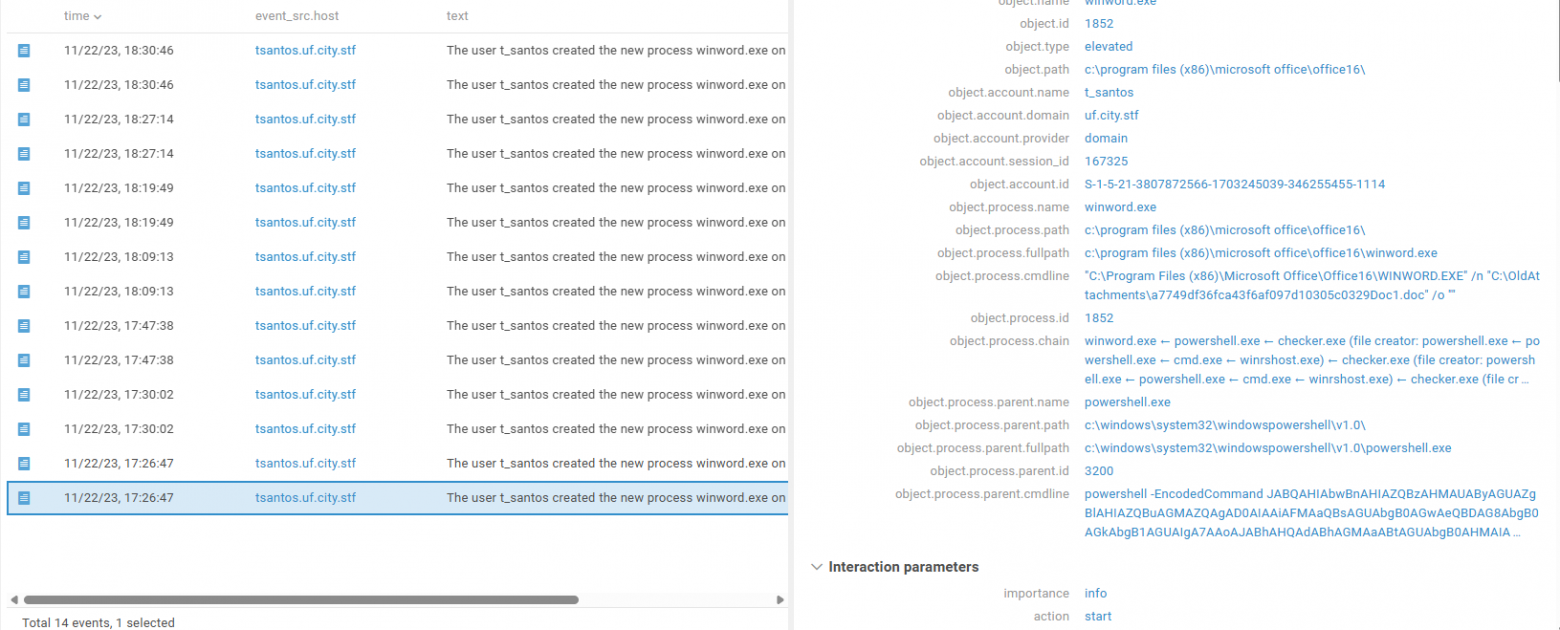
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до…
Хабр
Полный текст, перевод и AI-сводка — после входа
- Полный текст статьи на вашем языке
- AI-сводка и перевод с оригинала
- Тот же аккаунт работает в приложении Suviy
Похожие материалы
Комментарии
Войдите, чтобы присоединиться к обсуждению. Войти
Комментариев пока нет.