Фишинг всему голова: от письма до дампа учетных данных
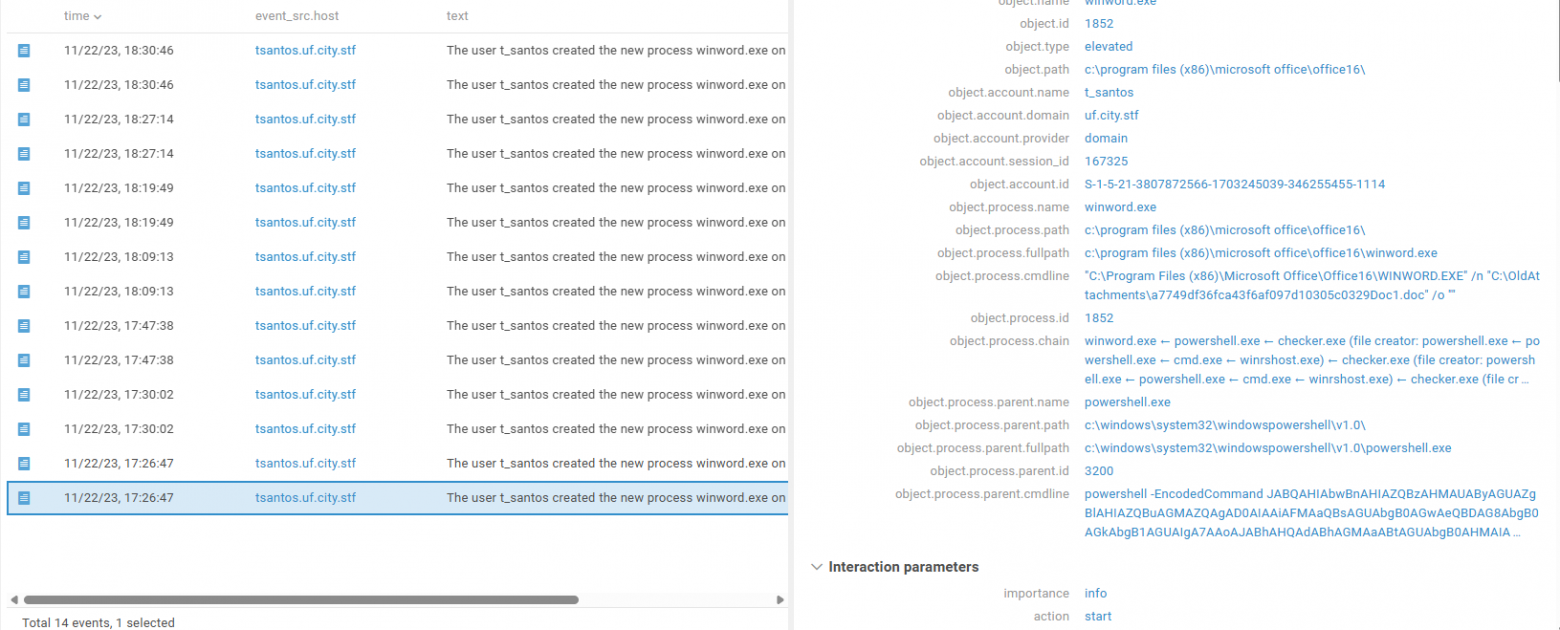
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до…
Хабр
Full text, translation and AI summary — after signing in
- The full article in your language
- AI summary and translation from the original
- The same account works in the Suviy app
Related coverage
Comments
Sign in to join the conversation. Sign in
No comments yet.