Библиотека из npm похищала ключи криптокошельков ещё до запуска приложения
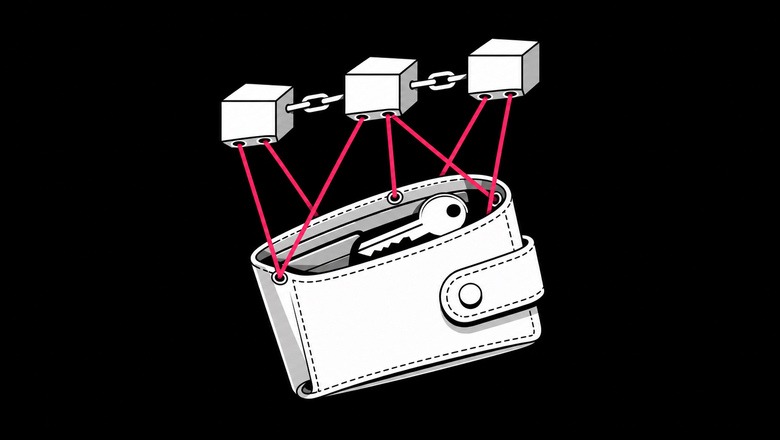
С 9 ноября CodeScoring относит версию 13.3.0 JavaScript-библиотеки @ethersphere/bee-js для распределённого хранилища Swarm к вредоносным. При установке зависимости её код загружал вредонос, который…
Хабр
Полный текст, перевод и AI-сводка — после входа
- Полный текст статьи на вашем языке
- AI-сводка и перевод с оригинала
- Тот же аккаунт работает в приложении Suviy
Похожие материалы
Комментарии
Войдите, чтобы присоединиться к обсуждению. Войти
Комментариев пока нет.