Библиотека из npm похищала ключи криптокошельков ещё до запуска приложения
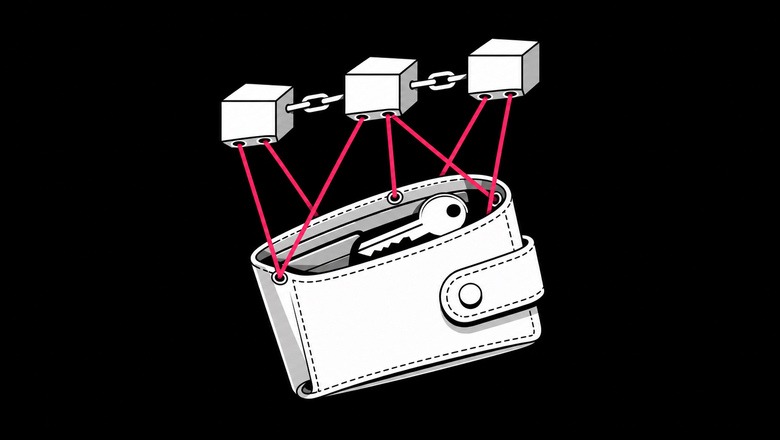
С 9 ноября CodeScoring относит версию 13.3.0 JavaScript-библиотеки @ethersphere/bee-js для распределённого хранилища Swarm к вредоносным. При установке зависимости её код загружал вредонос, который…
Хабр
Volltext, Übersetzung und KI-Zusammenfassung — nach der Anmeldung
- Der vollständige Artikel in Ihrer Sprache
- KI-Zusammenfassung und Übersetzung aus dem Original
- Dasselbe Konto funktioniert in der Suviy-App
Ähnliche Berichte
Kommentare
Melden Sie sich an, um mitzudiskutieren. Anmelden
Noch keine Kommentare.